📑 Sommaire
- Vishing et voix clonée par IA : quand un faux appel vise votre PME
- Vishing : la définition en bref
- Les questions clés sur le vishing
- Pourquoi le vishing progresse en 2026
- Les quatre scénarios de vishing les plus courants
- Voix clonée par IA : ce qui est vrai et ce qui est exagéré
- Les signaux d'alerte d'un appel frauduleux
- Les protections à mettre en place dans votre PME
- Obligations et recours après un vishing réussi
- Étapes concrètes : que faire dans l'heure après un appel suspect
- Résumé : les points clés
- Conclusion : faites de la vérification un réflexe d'entreprise
- FAQ - Vishing et voix clonée par IA : quand un faux appel vise votre PME
- 1. Qu'est-ce que le vishing en une phrase ?
- 2. Quelle est la différence entre vishing, phishing et smishing ?
- 3. Peut-on cloner ma voix avec un simple « allô » ?
- 4. Comment vérifier qu'un appel est légitime ?
- 5. Mes collaborateurs doivent-ils apprendre à repérer une voix truquée ?
- 6. Que faire si un employé a donné un code de double authentification ?
- 7. Le vishing est-il couvert par mon assurance cyber ?
Vishing et voix clonée par IA : quand un faux appel vise votre PME
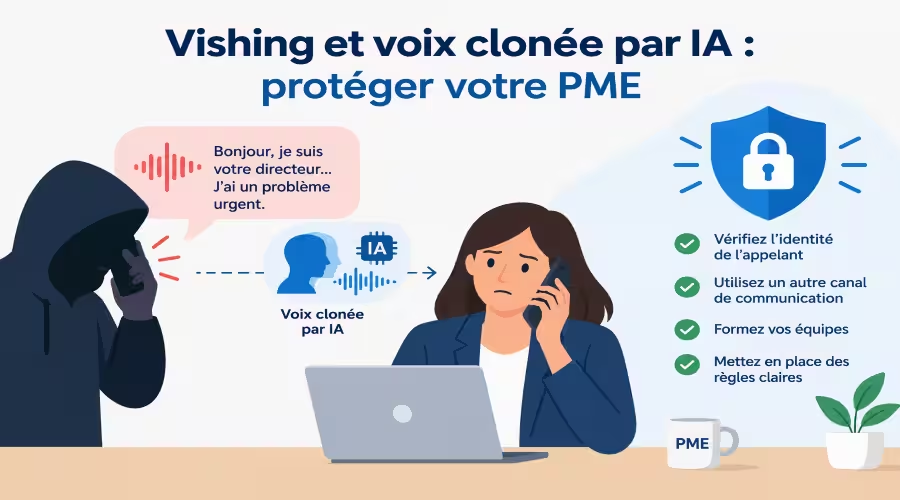
Le téléphone sonne. Une voix calme se présente comme le support informatique, votre banquier ou un fournisseur habituel. Elle réclame un code, un accès ou un virement urgent. Ce scénario porte un nom : le vishing, ou hameçonnage vocal.
Il progresse fortement en 2026, car l'intelligence artificielle permet de personnaliser les appels et, parfois, d'imiter une voix connue. Pourtant, beaucoup de dirigeants de PME pensent encore que le danger vient uniquement des e-mails piégés.
Cet article répond à trois questions : suis-je concerné, que risque mon entreprise, que faire dès la fin de l'appel. Il complète notre guide sur le deepfake et l'arnaque au président en se concentrant sur l'appel téléphonique lui-même.
Vishing : la définition en bref
Le vishing (voice phishing) est une fraude par téléphone. L'attaquant appelle un collaborateur en se faisant passer pour un interlocuteur de confiance, afin d'obtenir un code, un accès ou un virement. Il n'exploite pas une faille technique : il exploite l'urgence, l'autorité et la confiance.
Le vishing appartient à la famille du phishing, comme le smishing (par SMS) ou le quishing, qui passe par un QR code piégé. C'est la version vocale, et la plus difficile à filtrer.
Ce tableau situe le vishing parmi les autres formes d'hameçonnage :
| Technique | Canal utilisé | Exemple typique |
|---|---|---|
| Phishing | Faux message de facturation avec un lien piégé | |
| Smishing | SMS | Faux SMS de livraison ou de l'administration |
| Vishing | Appel téléphonique | Faux support informatique qui réclame un code |
| Quishing | QR code | QR code piégé collé sur un courrier ou une affiche |
Les questions clés sur le vishing
Mon entreprise est-elle concernée par le vishing ?
Oui. Toute entreprise dotée d'un standard, d'un service comptable ou d'un support informatique peut être appelée. Les PME peuvent être particulièrement exposées lorsque les procédures de vérification sont informelles ou insuffisamment formalisées.
Un attaquant n'a pas besoin de connaître votre système d'information. Il lui suffit d'un nom, d'un numéro et d'un scénario crédible, souvent trouvés sur votre site ou sur les réseaux sociaux de vos équipes.
Une voix clonée par IA peut-elle vraiment tromper mes équipes ?
Oui, c'est techniquement possible et documenté. Mais de nombreux appels frauduleux reposent encore sur un simple acteur humain et un bon scénario. La vigilance doit donc porter sur la demande, pas seulement sur la voix.
Une voix familière ne prouve plus une identité. Une demande inhabituelle, urgente et confidentielle doit toujours déclencher une vérification, même si l'interlocuteur ressemble à votre dirigeant.
Que risque une PME en cas de vishing réussi ?
Un virement frauduleux, le vol d'accès à la messagerie ou au réseau à distance (VPN), puis une intrusion pouvant aller jusqu'au ransomware (un logiciel qui chiffre vos données contre rançon) ou à la fuite de données. Les conséquences financières, juridiques et opérationnelles se cumulent.
Un simple code de double authentification communiqué par téléphone peut suffire à ouvrir la porte au réseau de l'entreprise.
Comment reconnaître un appel de vishing ?
Trois signaux reviennent presque toujours : l'urgence, la demande de confidentialité et la demande d'un code, d'un accès ou d'un virement hors procédure. Un appel légitime supporte toujours une vérification par rappel.
Le numéro affiché ne constitue pas une preuve, car il peut être usurpé.
Pourquoi le vishing progresse en 2026
Un vecteur d'intrusion devenu majeur
Selon le rapport M-Trends 2026 de Mandiant, cité par Informatique News, le vishing interactif est devenu le deuxième vecteur d'infection initiale le plus observé, devant le phishing par e-mail.
D'après un rapport de SoSafe relayé par Alliancy le 28 septembre 2026, il représenterait désormais 80 % des attaques observées. Ce chiffre provient d'un éditeur de solutions de sensibilisation : il indique une tendance, pas une statistique nationale.
Un exemple illustre l'enjeu. Début 2026, le groupe ShinyHunters aurait mené une campagne de vishing contre Charter Communications et obtenu l'accès aux données de près de 42 millions de clients, d'après Informatique News. Ce cas concerne un grand groupe américain, mais le mode opératoire (un faux support, un code demandé par téléphone) se transpose tel quel à une PME.
Ce que disent les RSSI français
Le baromètre annuel du CESIN, réalisé avec OpinionWay auprès de 397 responsables de la cybersécurité, indique que 40 % des entreprises interrogées ont subi au moins une cyberattaque significative en 2025, d'après le CESIN. Il décrit aussi l'arnaque au deepfake comme encore minoritaire, mais révélatrice d'une ingénierie sociale rendue plus crédible par l'IA.
Cet échantillon réunit des RSSI de structures souvent plus grandes qu'une PME. Ces chiffres donnent donc un ordre d'idée, pas une mesure exacte de votre exposition.
L'IA rend chaque appel plus crédible
L'IA permet de préparer un appel en quelques minutes. Les attaquants exploitent les informations publiques, par exemple LinkedIn, pour cibler un nouvel arrivant, citer le nom de son manager ou mentionner un outil réellement utilisé dans l'entreprise.
Ce mouvement s'inscrit dans l'explosion des cyberattaques utilisant l'IA générative, qui abaisse le coût et le niveau technique nécessaires pour attaquer.
Le téléphone contourne vos filtres
Vos protections de messagerie n'analysent pas un appel. Même une solution de sécurité de la messagerie performante ne verra rien passer. Le collaborateur reste seul face à son interlocuteur.
Que faire ? Traitez le téléphone comme un canal à part entière, avec ses propres règles de vérification. Elles sont détaillées plus bas dans cet article.
Les quatre scénarios de vishing les plus courants
Les scénarios en un coup d'œil
Les attaquants réutilisent quelques trames simples. Elles relèvent toutes de l'ingénierie sociale : créer la pression, puis obtenir une action rapide.
| Scénario | Ce que dit l'appelant | Ce qu'il cherche | Réflexe à adopter |
|---|---|---|---|
| Faux support informatique | « Nous détectons un piratage sur votre poste » | Un code de double authentification ou l'installation d'un outil de prise en main à distance | Raccrocher et rappeler le support par le canal officiel |
| Faux conseiller bancaire | « Une opération suspecte est en cours sur votre compte » | Une validation de virement ou des identifiants bancaires | Raccrocher et appeler la banque au numéro habituel |
| Faux dirigeant | « Une acquisition confidentielle demande un virement immédiat » | Un virement urgent et discret | Vérifier auprès du dirigeant par un second canal |
| Faux fournisseur | « Nos coordonnées bancaires ont changé » | Un changement de RIB | Confirmer par rappel sur le numéro déjà enregistré |
Le point commun de ces quatre scénarios est simple : l'appelant tente d'empêcher la vérification. Il invoque la confidentialité, l'urgence ou une menace pour que la victime agisse seule.
Cas pratique fictif : le faux support informatique
Un lundi matin, une assistante comptable reçoit l'appel d'un prétendu technicien. Il annonce une tentative de piratage sur son poste et lui demande de lire le code reçu par SMS pour « bloquer l'attaque ». Elle communique le code.
En réalité, l'appelant vient de saisir des identifiants volés auparavant, et ce code valide sa connexion. Un simple rappel du support sur son numéro officiel aurait suffi à déjouer l'appel. Ce cas est fictif, mais il reprend un mode opératoire courant.
Voix clonée par IA : ce qui est vrai et ce qui est exagéré
Ce qui est réel
Le clonage de voix existe et progresse. Selon les tests menés par franceinfo, il faut bien plus de deux minutes d'enregistrement pour imiter une voix de façon qualitative. Or les voix de dirigeants sont faciles à trouver. Webinaires, podcasts, vidéos de présentation ou messages vocaux en fournissent beaucoup.
Ce qui est exagéré
Le 19 mai 2026, un fact-checking de franceinfo a démenti la rumeur virale selon laquelle un simple « allô », lors d'un appel silencieux, suffirait à cloner votre voix. Ni le parquet de Paris ni le ministère de l'Intérieur n'ont fait état de plaintes liées à ce type de clonage.
Cela ne signifie pas que le clonage vocal est un mythe : il demande simplement plus d'audio qu'un seul mot.
Ce qu'il faut en retenir
Ne cherchez pas à détecter une voix truquée à l'oreille. Cette méthode est peu fiable. Fondez votre défense sur des règles de vérification qui fonctionnent quelle que soit la qualité de l'imitation.
Les signaux d'alerte d'un appel frauduleux
Formez vos équipes à repérer ces signaux, plus fiables que le timbre de la voix.
Dans le comportement de l'appelant
- Une urgence extrême, avec une conséquence immédiate annoncée en cas de refus ;
- Une demande de confidentialité, du type « n'en parlez à personne » ;
- Un interlocuteur qui refuse d'être rappelé sur un numéro que vous connaissez déjà.
Dans la demande formulée
- Une demande de code reçu par SMS ou par application, qu'aucun service légitime ne réclame par téléphone ;
- Une demande d'installer un logiciel ou d'ouvrir une session à distance ;
- Un changement de coordonnées bancaires ou une procédure de paiement contournée.
Les protections à mettre en place dans votre PME
Instaurer des règles de vérification simples
Ces règles coûtent peu et bloquent la plupart des scénarios :
- Rappeler systématiquement sur un numéro connu, jamais sur celui fourni par l'appelant ;
- Exiger une double validation pour tout virement inhabituel et tout changement de RIB ;
- Interdire de communiquer un mot de passe ou un code de double authentification par téléphone ;
- Convenir d'un mot de passe de vérification pour les demandes sensibles émanant de la direction ;
- Interdire l'installation d'un outil de prise en main à distance à la demande d'un appelant.
Renforcer la technique
La double authentification reste indispensable pour protéger les accès sensibles, selon l'ANSSI et ses guides de bonnes pratiques. Toutefois, un code communiqué à un faux support ne protège plus rien. Privilégiez donc des méthodes résistantes au hameçonnage. Notre article sur les bonnes pratiques de l'authentification multi-facteur détaille ces méthodes.
Le SMS lui-même est de moins en moins recommandé : Microsoft prévoit d'ailleurs de l'abandonner comme méthode de MFA (authentification multi-facteur), comme l'explique notre article sur l'arrêt du SMS pour la MFA dans Microsoft Entra ID.
Ajoutez une surveillance continue : si un collaborateur a été piégé, une connexion inhabituelle apparaît souvent dans les heures qui suivent. Un service de détection et réponse managée permet de l'identifier et de la bloquer rapidement.
Former par la pratique
Une présentation annuelle ne suffit pas. Des actions de sensibilisation à la cybersécurité, complétées par des simulations de phishing, installent les bons réflexes. Incluez aussi les appels téléphoniques dans vos scénarios d'entraînement.
Côté outils, la protection des utilisateurs réunit anti-phishing, gestion des identités et des mots de passe, et surveillance du dark web.
Obligations et recours après un vishing réussi
Déposer plainte
Une escroquerie par téléphone est une infraction. Conservez les preuves : numéro affiché, horaire, journaux de connexion, virements et échanges. Le dossier se gagne sur la chronologie et les éléments techniques.
Notifier la CNIL si des données personnelles sont exposées
D'après la CNIL, une violation de données personnelles doit en principe lui être notifiée dans un délai de 72 heures après en avoir pris connaissance, sauf si elle n'engendre probablement aucun risque pour les personnes concernées.
Prévenir votre assureur
Pour être indemnisée au titre de son assurance cyber, l'entreprise doit en principe déposer plainte dans les 72 heures suivant la connaissance de l'incident. Selon votre contrat, une fraude au virement peut toutefois relever d'une garantie distincte. Vérifiez donc les exclusions de votre police. Notre article sur l'assurance cyber pour les PME détaille ces conditions.
Se faire accompagner
Le dispositif national Cybermalveillance.gouv.fr propose de l'assistance aux victimes et une mise en relation avec des professionnels de proximité. Les appels et SMS frauduleux peuvent aussi être signalés au 33700.
Étapes concrètes : que faire dans l'heure après un appel suspect
Ces étapes s'appliquent à tout collaborateur, même s'il n'est pas certain d'avoir été piégé. Mieux vaut une fausse alerte qu'une intrusion silencieuse.
- Raccrochez sans communiquer d'information supplémentaire ;
- Notez l'heure, le numéro affiché, le nom utilisé et la demande formulée ;
- Prévenez immédiatement votre responsable et votre référent ou prestataire informatique ;
- Si un mot de passe ou un code a été donné, changez-le sans attendre et fermez les sessions ouvertes, comme l'explique notre article sur le vol d'identifiants par les infostealers ;
- Si un virement ou un changement de RIB a été demandé ou exécuté, contactez votre banque pour tenter de bloquer l'opération ;
- Faites vérifier les connexions récentes des comptes concernés ;
- Déposez plainte, informez votre assureur et évaluez la nécessité de notifier la CNIL.
Résumé : les points clés
- Le vishing est une fraude par téléphone qui vise un code, un accès ou un virement ;
- Il progresse en 2026, porté par l'IA et par le fait que le téléphone échappe aux filtres de messagerie ;
- Le clonage de voix est réel, mais de nombreuses attaques reposent sur un bon scénario plus que sur une imitation parfaite ;
- Le meilleur réflexe reste de raccrocher et de rappeler sur un numéro déjà connu ;
- Aucun code de double authentification ni mot de passe ne doit être communiqué par téléphone ;
- Après un incident, les délais de 72 heures pour la plainte et pour la CNIL sont à surveiller.
Conclusion : faites de la vérification un réflexe d'entreprise
Le vishing ne demande ni virus ni faille technique. Il demande seulement qu'un collaborateur décroche et obéisse. La meilleure défense est donc un mélange de règles simples, de formation régulière et de surveillance des accès.
Pour les RSSI et DSI : intégrez le vishing à vos exercices, imposez une procédure de vérification d'identité avant toute réinitialisation de mot de passe ou de facteur d'authentification par le support, et conservez des journaux exploitables des demandes de ce type.
Vous voulez savoir si votre entreprise résisterait à un faux appel ? Évaluez votre niveau avec notre outil gratuit Mon Score Cyber, ou contactez nos experts en cybersécurité pour un diagnostic adapté à votre PME.