📑 Sommaire
- Infogérance à Paris et en Île-de-France : informatique et cybersécurité pour PME
- Infogérance informatique : définition rapide
- Les questions clés que se posent les dirigeants de PME
- L’infogérance suffit-elle à protéger ma PME contre les cyberattaques ?
- Quelle différence entre un infogérant et un MSSP ?
- Faut-il choisir un prestataire à Paris ou en Île-de-France ?
- Que risque mon entreprise si mon prestataire informatique est attaqué ?
- Que faire dans l’heure si mon prestataire informatique est victime d’une attaque ?
- Ce que couvre l’infogérance pour une PME
- Les risques cyber propres à l’infogérance
- Infogérance classique ou MSSP : que choisir ?
- Les engagements à exiger dans votre contrat d’infogérance
- Pourquoi la proximité compte à Paris et en Île-de-France
- Combien coûte une infogérance informatique ?
- Les erreurs à éviter quand on externalise son informatique
- Choisir son prestataire d’infogérance en 7 étapes
- Résumé : les points clés à retenir
- Conclusion : un seul partenaire pour l’informatique et la sécurité
- FAQ - Infogérance à Paris et en Île-de-France : informatique et cybersécurité pour PME
- 1. Qu’est-ce que l’infogérance informatique ?
- 2. Combien coûte l’infogérance pour une PME en Île-de-France ?
- 3. Quelle est la différence entre infogérance et cybersécurité managée ?
- 4. Mon prestataire peut-il être tenu responsable en cas de cyberattaque ?
- 5. Existe-t-il une période d’essai pour tester un service de cybersécurité ?
- 6. Mon infogérant doit-il avoir un accès administrateur à tout ?
- 7. Comment savoir si mon infogérance actuelle est suffisante ?
Infogérance à Paris et en Île-de-France : informatique et cybersécurité pour PME
Lundi matin, vos postes ne répondent plus. Qui décroche, et en combien de temps ? Pour beaucoup de dirigeants de PME en Île-de-France, c’est là que l’infogérance prend tout son sens : un partenaire gère votre informatique au quotidien, pour que vous gardiez votre énergie pour votre métier.
Mais il existe un piège. Votre infogérant dispose d’accès étendus à vos postes, à vos serveurs et à vos données. Sans cybersécurité intégrée, il devient une porte d’entrée idéale pour les attaquants.
Ce guide vous explique ce que couvre une infogérance à Paris et en IDF, quels risques surveiller et comment choisir un prestataire qui gère l’informatique ET protège votre entreprise. Pour aller plus loin sur la protection continue, consultez aussi notre guide de la cybersécurité as a service pour PME.
Infogérance informatique : définition rapide
L’infogérance (ou externalisation informatique) consiste à confier à un prestataire la gestion, la maintenance et la supervision de tout ou partie de votre système d’information, dans le cadre d’un contrat avec des engagements de service.
Concrètement, le prestataire s’occupe de vos postes, de vos serveurs, de votre réseau, de votre messagerie et du support de vos équipes. Vous gagnez en disponibilité et en tranquillité. En contrepartie, vous lui confiez des accès sensibles : la sécurité doit donc faire partie du contrat dès le départ.
Les questions clés que se posent les dirigeants de PME
L’infogérance suffit-elle à protéger ma PME contre les cyberattaques ?
Réponse : non, pas à elle seule. L’infogérance classique assure le bon fonctionnement de votre informatique : maintenance, support, mises à jour. La protection contre les attaques demande en plus une surveillance de sécurité, une détection des menaces et un plan de réponse aux incidents.
Avant de signer, demandez noir sur blanc qui surveille les alertes de sécurité, à quelle heure et avec quels moyens. Si la réponse est floue, votre protection l’est aussi. Un tour d’horizon des bons réflexes se trouve dans notre plan pour protéger votre PME des cyberattaques en 30 jours.
Quelle différence entre un infogérant et un MSSP ?
Réponse : un infogérant (MSP) maintient votre système d’information en état de marche. Un MSSP (Managed Security Service Provider) se consacre à votre sécurité : surveillance, détection, réponse aux incidents. Pour une PME, le mieux est de réunir les deux dans une approche unique ou coordonnée.
Un MSSP s’appuie généralement sur un SOC (Security Operations Center), c’est-à-dire une équipe qui analyse les alertes de sécurité en continu. Nous détaillons ce fonctionnement plus bas.
Faut-il choisir un prestataire à Paris ou en Île-de-France ?
Réponse : ce n’est pas obligatoire, mais c’est un vrai atout. Un prestataire local peut intervenir sur site en cas de panne matérielle, vous rencontrer facilement et comprendre le contexte de votre entreprise. L’essentiel reste la qualité des engagements et le niveau de sécurité.
Si vous avez plusieurs sites ou des équipes en télétravail, la proximité compte moins que la capacité du prestataire à intervenir à distance de façon sécurisée.
Que risque mon entreprise si mon prestataire informatique est attaqué ?
Réponse : vos accès et vos données peuvent être exposés. Vous restez responsable de vos données vis-à-vis de vos clients et de la CNIL, même si l’incident survient chez votre prestataire.
C’est pourquoi il faut connaître vos droits et vos obligations avant l’incident. Notre article sur la cyberattaque chez votre prestataire IT et vos droits détaille les bons réflexes.
Que faire dans l’heure si mon prestataire informatique est victime d’une attaque ?
Réponse : contactez-le pour connaître le périmètre touché, changez les mots de passe et révoquez les accès qu’il détient, puis isolez les systèmes concernés. Prévenez ensuite votre assurance. Si des données personnelles sont touchées, la CNIL doit être notifiée dans les 72 heures après la prise de connaissance de la violation.
Gardez une trace écrite de chaque échange et de chaque décision. Elle vous servira auprès de votre assureur, de vos clients et, le cas échéant, de l’autorité de contrôle. Préparez ce plan avant d’en avoir besoin.
Ce que couvre l’infogérance pour une PME
L’ANSSI classe l’infogérance en trois grandes catégories : la gestion d’infrastructures, la gestion d’applications et l’hébergement de services, comme le rappelle le guide de l’ANSSI sur la maîtrise des risques de l’infogérance. Ce guide de référence date de 2010, mais sa démarche reste un bon point de départ. Pour une PME, cela se traduit par cinq grands périmètres.
| Périmètre | Ce que fait l’infogérant | Point de vigilance sécurité |
|---|---|---|
| Postes et serveurs | Installation, mises à jour, supervision, remplacement du matériel | Correctifs appliqués rapidement, protection EDR et antivirus nouvelle génération |
| Réseau et accès distant | Wi-Fi, pare-feu, VPN, liaisons entre sites | Filtrage, accès distant protégé par double authentification |
| Messagerie et cloud | Boîtes mail, espaces collaboratifs, comptes utilisateurs | Protection anti-phishing, gestion stricte des droits |
| Support utilisateurs | Assistance, hotline, suivi des demandes | Vérification d’identité avant toute réinitialisation de mot de passe |
| Sauvegarde et reprise | Sauvegarde automatique, restauration | Copies isolées, tests de restauration réguliers |
Postes, serveurs et réseau
C’est le socle. Un parc bien géré est un parc à jour, supervisé et homogène. Les mises à jour de sécurité sont décisives : une faille connue et non corrigée reste l’une des portes d’entrée les plus simples pour un attaquant.
Messagerie et services cloud
Vos mails et vos espaces collaboratifs contiennent l’essentiel de vos échanges et de vos documents. Vérifiez qui gère les comptes, qui contrôle les droits d’accès et qui surveille les connexions inhabituelles. Pour approfondir, découvrez comment protéger vos services cloud et vos plateformes SaaS.
Support utilisateurs
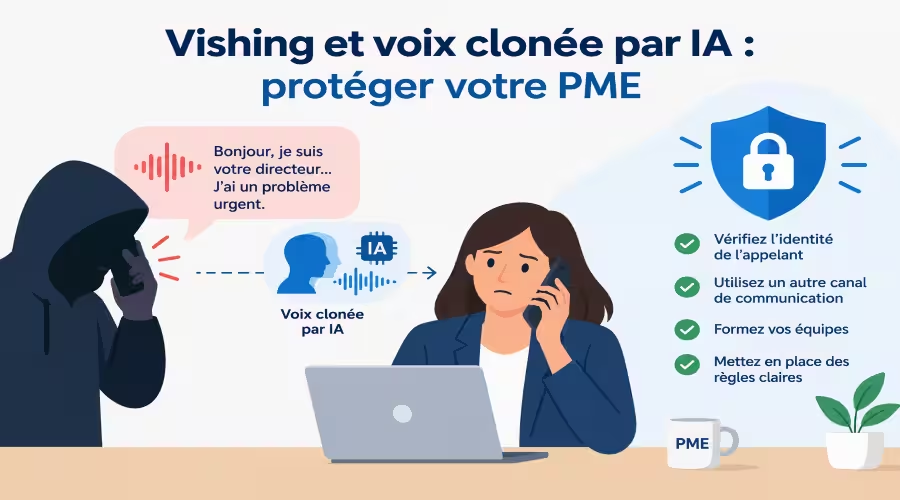
Le support est aussi une cible. Un pirate peut appeler en se faisant passer pour un collaborateur afin d’obtenir un nouveau mot de passe. Exigez une procédure de vérification d’identité claire et appliquée à chaque demande.
Sauvegarde et reprise d’activité
Une sauvegarde qui n’a jamais été testée n’est pas une sauvegarde fiable. Demandez la fréquence, l’emplacement des copies et la preuve de tests de restauration. Pour comprendre l’enjeu, lisez notre guide pour éviter un mois sans activité après une cyberattaque.
Les risques cyber propres à l’infogérance
Externaliser, c’est gagner du temps, mais c’est aussi déplacer une partie du risque. L’ANSSI identifie trois grands domaines de risques liés à l’externalisation :
- La perte de maîtrise de son système d’information,
- Les interventions à distance du prestataire,
- L’hébergement mutualisé de plusieurs clients sur les mêmes infrastructures.
Perte de maîtrise de votre système d’information
Si seul votre prestataire connaît votre architecture, vous dépendez totalement de lui. Exigez une documentation à jour, la liste de vos équipements et un inventaire de vos applications. Ces éléments vous appartiennent.
Interventions à distance : le point le plus sensible
Pour travailler, votre infogérant se connecte à vos machines à distance, souvent avec des droits d’administrateur. Un compte compromis chez lui peut donc ouvrir l’accès à plusieurs de ses clients. Trois protections réduisent ce risque :
- Des comptes nominatifs, jamais partagés,
- Une double authentification obligatoire, détaillée dans notre article sur l’authentification multi-facteur,
- Des droits limités au strict nécessaire, selon le principe du moindre privilège.
Exemple fictif : un compte administrateur partagé
Imaginons une PME francilienne dont le prestataire utilise un compte administrateur partagé, sans double authentification. Un attaquant dérobe ce mot de passe, se connecte à distance un vendredi soir et déploie un rançongiciel sur les serveurs. Personne ne surveille les alertes avant lundi.
Avec des comptes nominatifs, une double authentification et une surveillance continue, cette connexion suspecte aurait pu être bloquée ou détectée en quelques minutes. Cet exemple est fictif, mais il reflète un scénario réaliste.
Hébergement mutualisé
Quand plusieurs clients partagent la même plateforme, le cloisonnement des données devient essentiel. Demandez comment vos données sont isolées de celles des autres clients et où elles sont stockées.
Infogérance classique ou MSSP : que choisir ?
La vraie question n’est pas « infogérance ou cybersécurité ». C’est : qui surveille ma sécurité, et quand ? Voici les différences principales.
| Critère | Infogérance classique (MSP) | Cybersécurité managée (MSSP) |
|---|---|---|
| Objectif principal | Faire fonctionner le système d’information | Détecter et neutraliser les cybermenaces |
| Surveillance | Disponibilité des serveurs, du réseau et des services | Alertes de sécurité, comportements suspects, corrélation d’événements |
| Horaires | Variables selon le contrat, souvent en heures ouvrées | Surveillance continue 24h/24 avec un SOC, selon l’offre |
| Réponse à un incident | Remise en service | Investigation, confinement, remédiation |
| Conformité | Rarement incluse | Accompagnement RGPD, NIS2, ISO 27001 |
Pourquoi la surveillance continue change tout
Les attaques ne respectent pas les horaires de bureau. Un SOC externalisé surveille vos systèmes en continu et intervient dès qu’un comportement anormal apparaît. C’est le principe du service de détection et de réponse managée (MDR).
Quelle protection pour vos postes ?
La détection sur les postes et les serveurs est la base de cette surveillance. Si vous hésitez entre plusieurs technologies, notre comparatif EDR ou XDR pour une PME de 50 salariés vous aide à trancher.
Les engagements à exiger dans votre contrat d’infogérance
Un bon contrat protège votre entreprise autant qu’il décrit le service. Vérifiez au minimum les points suivants.
| Sujet | Ce que le contrat doit préciser |
|---|---|
| Prise en charge des demandes | Délais de réponse par niveau de priorité (critique, majeur, mineur) |
| Rétablissement | Délai maximal de remise en service pour un incident critique |
| Sécurité | Surveillance des alertes, gestion des correctifs, chiffrement |
| Sauvegardes | Fréquence, localisation, tests de restauration documentés |
| Accès du prestataire | Comptes nominatifs, double authentification, journalisation, droits limités |
| Reporting | Rapport régulier : incidents, correctifs, état des sauvegardes |
| Fin de contrat | Réversibilité : restitution des données, de la documentation et des accès |
Le volet données personnelles
Si votre prestataire accède à des données personnelles, il agit en tant que sous-traitant au sens du RGPD. Un contrat doit encadrer ses obligations, comme l’explique le guide du sous-traitant de la CNIL. Pour aller plus loin sur vos propres obligations, consultez notre guide RGPD.
Le volet réglementaire
Selon votre secteur et votre taille, vous pouvez être concerné par NIS2 ou par vos clients qui l’exigent de leurs fournisseurs. Notre article sur la directive NIS2 et ses obligations vous aide à y voir clair.
Pourquoi la proximité compte à Paris et en Île-de-France
Le tissu économique francilien est dense : sièges, agences, cabinets, commerces, PME industrielles. Dans ce contexte, un prestataire proche présente plusieurs avantages concrets :
- Une intervention sur site possible en cas de panne matérielle,
- Un interlocuteur identifié que vous pouvez rencontrer,
- Une bonne compréhension de vos contraintes multi-sites et de vos équipes mobiles,
- Une relation de confiance plus facile à construire sur la durée.
La proximité ne remplace pas la compétence. Un prestataire local sans sécurité intégrée reste un risque. L’idéal est de combiner présence en Île-de-France, support informatique réactif et expertise cyber certifiée.
Combien coûte une infogérance informatique ?
Le prix varie selon la taille de votre parc, le niveau d’engagement et le périmètre de sécurité. Trois modèles sont courants :
- Le forfait par poste ou par utilisateur,
- Le forfait global pour l’ensemble du système d’information,
- La facturation à l’intervention (en régie), moins prévisible.
Comparez toujours à périmètre égal. Une offre très bon marché qui exclut la sécurité, les sauvegardes testées ou la surveillance continue peut coûter bien plus cher le jour d’un incident. Une assurance cyber ne remplace pas non plus ces mesures : votre assureur attend généralement que des protections de base soient en place.
Les erreurs à éviter quand on externalise son informatique
- Choisir uniquement sur le prix, sans comparer le périmètre,
- Donner des accès administrateur permanents sans contrôle,
- Ne jamais tester la restauration des sauvegardes,
- Oublier la clause de réversibilité en fin de contrat,
- Ne pas savoir qui surveille les alertes de sécurité,
- Confondre disponibilité de l’informatique et protection contre les attaques.
Une externalisation informatique réussie repose sur un cadre clair, des responsabilités bien définies et un suivi régulier des prestations. Il est essentiel de conserver une vision précise des accès, des sauvegardes et des procédures de sécurité pour protéger durablement son activité.
Choisir son prestataire d’infogérance en 7 étapes
- Dressez l’inventaire de votre parc : postes, serveurs, applications, comptes,
- Identifiez vos activités critiques et le temps d’arrêt maximal acceptable,
- Mesurez votre niveau actuel avec l’outil gratuit Mon Score Cyber,
- Rédigez un cahier des charges incluant sécurité, sauvegardes et réversibilité,
- Demandez à chaque prestataire qui surveille la sécurité et à quelle heure,
- Vérifiez les certifications, les références et les conditions d’intervention sur site,
- Faites réaliser un audit cybersécurité à Paris pour valider vos priorités avant de signer.
Résumé : les points clés à retenir
- L’infogérance fait fonctionner votre informatique, la cybersécurité managée la protège,
- Votre prestataire détient des accès sensibles : il doit les sécuriser par des comptes nominatifs et une double authentification,
- Un contrat solide fixe des délais, des tests de sauvegarde, un reporting et une clause de réversibilité,
- Le RGPD vous oblige à encadrer par contrat tout prestataire qui accède à des données personnelles,
- La proximité en Île-de-France facilite l’intervention sur site, mais ne remplace pas la compétence cyber,
- Comparez les offres à périmètre égal, pas seulement au prix.
Conclusion : un seul partenaire pour l’informatique et la sécurité
L’infogérance à Paris et en Île-de-France n’a de valeur que si elle protège autant qu’elle dépanne. Votre informatique doit fonctionner, mais aussi résister aux attaques, et vous devez pouvoir prouver à vos clients et à vos assureurs que vous maîtrisez vos risques.
Core Security, MSSP basé à Paris, accompagne les TPE, PME et ETI avec un SOC 24/7/365 et des experts certifiés ISO 27001 Lead Auditor et ISO 27005 Risk Manager. Pour savoir où vous en êtes, demandez un diagnostic cybersécurité (subventionné à hauteur de 70 %, sous réserve d’éligibilité), ou contactez nos experts en cybersécurité à Paris pour échanger sur votre projet d’infogérance.
Un mot pour les DSI et les RSSI
Si vous pilotez déjà un prestataire, auditez ses accès privilégiés, exigez la journalisation des interventions et intégrez dans vos contrats les clauses sur l’infogérance. Un inventaire à jour des actifs et une analyse de risques formalisée restent la base d’une externalisation maîtrisée.