📑 Sommaire
- Faux livreur : le SMS vocal avec photo de colis qui cible votre PME
- Les questions clés sur le SMS vocal du faux livreur
- L’alerte en cours : le scénario étape par étape
- Vérifier le domaine avec Whois : la preuve que le lien est récent
- Pourquoi cette arnaque fonctionne en 2026
- Pourquoi votre PME est directement concernée
- Black Friday et fêtes de fin d’année : les arnaques qui s’ajoutent
- Les bonnes pratiques à mettre en place dans votre PME
- Que faire si vous avez cliqué ou payé : les 7 étapes
- Résumé : les points clés à retenir
- Conclusion : anticipez avant le pic de fin d’année
- FAQ - Faux livreur : le SMS vocal avec photo de colis qui cible votre PME
- 1. Qu’est-ce que l’arnaque du SMS vocal « le livreur est passé » ?
- 2. Comment vérifier si un lien de livraison est frauduleux ?
- 3. Un domaine récent prouve-t-il toujours une arnaque ?
- 4. Pourquoi mon entreprise est-elle ciblée par ce type de message ?
- 5. Que faire si un collaborateur a saisi sa carte bancaire ?
- 6. Comment protéger mon entreprise pendant le Black Friday ?
- 7. Où signaler une arnaque au faux livreur ?
Faux livreur : le SMS vocal avec photo de colis qui cible votre PME
Un vocal de « livreur », une photo de colis et un SMS avec un lien : cette alerte circule en ce moment et elle vise autant vos collaborateurs que vous. Le message paraît banal. Le livreur serait passé, le colis ne rentrerait pas dans la boîte aux lettres, et il faudrait reprogrammer la livraison.
En réalité, le lien mène vers un faux site conçu pour voler des données personnelles et bancaires. À quelques semaines du Black Friday et des fêtes de fin d’année, les colis se multiplient et la vigilance baisse. Les escrocs le savent, et ils exploitent déjà la confiance envers les transporteurs, comme l’illustre la cyberattaque Mondial Relay et la fuite de données clients.
Dans cet article, nous analysons une alerte réelle, nous vérifions le domaine du lien avec un outil Whois, puis nous vous donnons les bonnes pratiques à appliquer dans votre PME.
Faux livreur par SMS vocal : la définition en bref
L’arnaque au faux livreur avec SMS vocal est une attaque d’hameçonnage mobile (smishing). Elle associe un message vocal imitant un livreur, une photo de colis et un SMS contenant un lien. Ce lien ouvre un faux site de reprogrammation de livraison qui réclame de petits frais, puis collecte des données d’identité et de carte bancaire.
Les questions clés sur le SMS vocal du faux livreur
Comment reconnaître ce faux message de livreur ?
Un transporteur légitime n’envoie pas de vocal d’un numéro mobile inconnu, ne joint pas de photo personnalisée et ne demande aucun paiement par lien SMS. Un message qui mêle urgence, colis qui « ne rentre pas » et lien de reprogrammation est un signal d’alerte.
Le scénario est toujours le même : vous n’avez parfois rien commandé, mais le message est assez crédible pour vous faire hésiter. Sur ce sujet, nos explications sur les attaques par ingénierie sociale montrent pourquoi la pression du temps fait baisser la garde.
Que faire si j’ai cliqué sur le lien ?
Fermez la page sans rien saisir. Si vous avez renseigné des données bancaires, faites immédiatement opposition à la carte auprès de votre banque. Changez ensuite les mots de passe concernés et signalez le SMS au 33700.
Les étapes détaillées figurent plus bas dans cet article, avec le réflexe à adopter côté entreprise.
Un domaine créé il y a quelques jours est-il suspect ?
Oui, c’est un indice fort. Un transporteur ou un site de livraison existe depuis des années. Un nom de domaine enregistré quelques jours avant la campagne indique le plus souvent une infrastructure jetable créée par des fraudeurs.
Ce contrôle prend moins d’une minute avec un service Whois. Nous le détaillons dans la section suivante.
L’alerte en cours : le scénario étape par étape
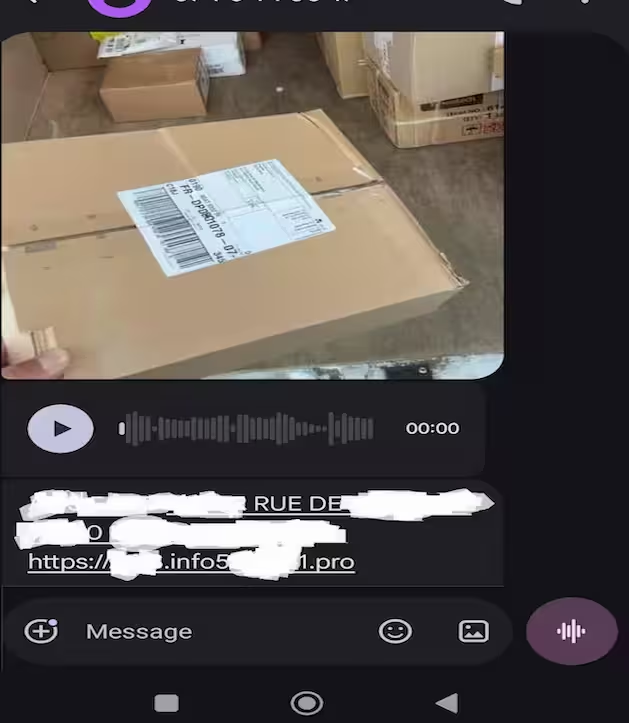
L’alerte analysée ici repose sur trois éléments reçus ensemble : une photo de colis, un message vocal et un SMS contenant une adresse postale puis un lien. Voici la transcription du vocal :
« Bonjour, c’est le livreur, je suis passé il y a 30 minutes pour vous déposer un colis. Malheureusement, il ne rentrait pas dans la boîte aux lettres. Je vous ai laissé un SMS pour reprogrammer la livraison. Merci. »
Le ton est naturel, le message est court et aucun transporteur n’est nommé. C’est volontaire : le texte convient à presque tout le monde, et il suffit qu’une victime attende réellement un colis pour qu’elle tombe dans le piège.
| Élément reçu | Ce que voit la victime | Ce que cela cache |
|---|---|---|
| Photo du colis | Un carton avec une étiquette de transporteur | Une image réutilisée ou fabriquée, étiquette illisible, sans lien avec votre commande |
| Message vocal | Un livreur pressé, poli, crédible | Un enregistrement générique, parfois généré par IA, identique pour des milliers de cibles |
| SMS avec adresse | Une adresse postale qui paraît exacte | Une donnée vraisemblablement issue de fuites de données, utilisée pour rassurer |
| Lien de reprogrammation | Un site de suivi de colis | Un faux site qui demande identité, coordonnées bancaires et petits frais |
D’après les signalements publics relevés ces derniers mois, le faux site imite souvent un service de livraison connu et réclame quelques centimes ou quelques euros. Cette somme n’est qu’un prétexte pour obtenir les informations de votre carte.
Vérifier le domaine avec Whois : la preuve que le lien est récent
Un service Whois indique qui a enregistré un nom de domaine, à quelle date et jusqu’à quand. C’est un test simple, accessible à un dirigeant non technique. Il suffit de copier le nom de domaine du lien, sans cliquer dessus, et de le coller dans un outil Whois.
Voici le résultat obtenu pour le domaine de l’alerte (volontairement neutralisé ici : nom.info5*8*6*1[.]pro) :
| Information Whois | Valeur relevée | Lecture pour un dirigeant |
|---|---|---|
| Enregistré le (Registered On) | 26/10/2026 | Domaine créé environ 11 jours avant notre vérification du 6 novembre 2026 |
| Expire le (Expires On) | 26/10/2027 | Durée minimale d’un an, un coût très faible pour un fraudeur |
| Mis à jour le (Updated On) | 31/10/2026 | Modification récente, cohérente avec une campagne en cours de préparation |
| Extension | .pro | Une extension sans rapport avec un service de livraison grand public |
Un domaine récent ne suffit pas à prouver une fraude à lui seul. Mais combiné à un SMS non sollicité, à un nom de domaine composé de chiffres et à une demande de paiement, il lève tous les doutes. Des signalements publics mentionnent d’ailleurs d’autres domaines en .pro composés de suites de chiffres pour la même arnaque.
Un conseil pour vos équipes : ne jamais ouvrir le lien pour le tester. Une simple ouverture peut confirmer à l’attaquant que votre numéro est actif. Pour aller plus loin sur la neutralisation des sites frauduleux, notre solution de filtrage DNS bloque l’accès aux domaines malveillants avant qu’un collaborateur ne les ouvre.
Pourquoi cette arnaque fonctionne en 2026
Selon la presse spécialisée, cette variante avec vocal et photo circule en France depuis avril 2026. Elle progresse parce qu’elle combine trois leviers.
- La vraisemblance, car tout le monde attend un colis à un moment ou un autre,
- La personnalisation, grâce à une adresse ou un nom issus de fuites de données,
- L’automatisation, avec des voix et des images produites à grande échelle grâce à l’IA.
Cette industrialisation est détaillée dans notre analyse sur l’explosion des cyberattaques utilisant l’IA générative. Le même mécanisme de voix crédible sert aussi dans les attaques de vishing avec voix clonée par IA.
Dans certains cas, les données collectées servent ensuite à une seconde attaque : un faux conseiller bancaire qui vous appelle en connaissant déjà votre identité. L’arnaque au colis n’est alors que la porte d’entrée.
Pourquoi votre PME est directement concernée
Vous pouvez penser qu’il s’agit d’une arnaque pour particuliers. Ce n’est pas le cas. Les mêmes équipes frappent les entreprises, et plusieurs situations de PME les favorisent.
- Des numéros mobiles professionnels largement diffusés (site web, signature d’e-mail, annuaires),
- Des commandes fournisseurs et des livraisons fréquentes, donc des colis « attendus » en permanence,
- Des collaborateurs qui utilisent leur téléphone professionnel pour des usages personnels,
- Des cartes bancaires d’entreprise utilisées pour de petits achats,
- Des pics de commandes en fin d’année, quand l’accueil et la logistique sont débordés.
Le risque dépasse la perte de quelques euros. Une carte bancaire d’entreprise compromise, un identifiant réutilisé ou un téléphone infecté peuvent ouvrir l’accès à la messagerie ou aux comptes cloud. Une fois dans la boîte mail, l’attaquant peut préparer une fraude au faux RIB ou une arnaque au président. Sur ce dernier point, consultez notre guide sur le deepfake et l’arnaque au président.
D’après Cybermalveillance.gouv.fr, le phishing, les fraudes aux paiements et les piratages de comptes figurent parmi les menaces qui touchent aussi bien les particuliers que les professionnels.
Black Friday et fêtes de fin d’année : les arnaques qui s’ajoutent
Le Black Friday tombe le vendredi 27 novembre 2026, suivi du Cyber Monday le lundi 30 novembre. Cette période ouvre la saison des achats de fin d’année : promotions, cadeaux clients, commandes de matériel, colis en nombre. C’est le terrain idéal pour les fraudeurs.
Cybermalveillance.gouv.fr, dispositif rattaché à l’ANSSI, rappelle chaque année de prendre le temps, de se méfier des offres trop généreuses et de vérifier le site du vendeur avant d’acheter.
| Arnaque de saison | Comment elle se présente | Réflexe à adopter |
|---|---|---|
| Faux livreur | SMS, vocal ou e-mail pour « reprogrammer » un colis | Vérifier le suivi sur le site officiel du transporteur, jamais via un lien reçu |
| Fausse boutique | Offres exceptionnelles sur un site inconnu, prix très bas | Vérifier l’existence du site, les mentions légales et les avis, privilégier les vendeurs connus |
| Faux conseiller bancaire | Appel prétendant protéger votre compte après un « paiement suspect » | Raccrocher et rappeler la banque via le numéro officiel |
| Faux RIB fournisseur | E-mail annonçant un changement de coordonnées bancaires avant la clôture annuelle | Rappeler le fournisseur sur un numéro connu avant tout virement |
| Faux QR code | Code collé sur une affiche ou joint à un message | Ne pas scanner un code dont l’origine est douteuse |
Les faux QR codes méritent une attention particulière. Notre article sur le quishing explique comment ils contournent les filtres de messagerie.
Les bonnes pratiques à mettre en place dans votre PME
Le réflexe de base : un lien reçu n’est jamais une preuve
Aucun transporteur sérieux ne demande de paiement par SMS ni de coordonnées bancaires pour reprogrammer une livraison. Pour vérifier un colis, ouvrez vous-même le site ou l’application officiels du transporteur, ou votre compte client chez le vendeur, et saisissez le numéro de suivi.
| Critère | Message légitime | Message frauduleux |
|---|---|---|
| Expéditeur | Nom du transporteur ou numéro court identifié | Numéro mobile 06 ou 07 inconnu |
| Format | SMS ou notification avec numéro de suivi | Vocal, photo et lien envoyés ensemble |
| Demande | Choisir un créneau ou un point relais | Payer de petits frais, saisir une carte bancaire |
| Domaine du lien | Domaine ancien et officiel du transporteur | Domaine récent, suite de chiffres, extension inhabituelle |
| Contexte | Colis réellement commandé | Aucune commande en cours |
Ce que le dirigeant peut décider dès cette semaine
- Imposer une règle simple : aucun lien reçu par SMS n’est ouvert pour un colis,
- Centraliser la réception des colis professionnels auprès d’une seule personne,
- Limiter les cartes bancaires d’entreprise avec plafonds et cartes virtuelles pour les achats en ligne,
- Exiger une double validation pour tout changement de RIB ou virement inhabituel,
- Activer la double authentification sur les messageries et les comptes sensibles.
Sur ce dernier point, notre guide sur les bonnes pratiques de l’authentification multi-facteur vous aide à choisir une solution adaptée.
Ce que les équipes doivent savoir faire
- Reconnaître un message de faux livreur en moins de dix secondes,
- Signaler tout message suspect à la personne référente, même sans avoir cliqué,
- Ne jamais rappeler un numéro inconnu laissé en vocal,
- Utiliser un mot de passe unique pour chaque compte,
- Séparer usages personnels et professionnels sur le téléphone fourni par l’entreprise.
Une formation courte et régulière fait la différence. Nos programmes de sensibilisation à la cybersécurité et nos simulations de phishing permettent de tester la vigilance de vos équipes avant que les fraudeurs ne le fassent.
Ce que le service informatique doit vérifier
- Le filtrage des sites malveillants et des domaines récents sur le réseau et sur les mobiles,
- La protection de la messagerie et de la couche e-mail (SPF, DKIM, DMARC),
- La surveillance des identifiants exposés sur le Dark Web,
- La possibilité d’effacer à distance un mobile perdu ou compromis,
- Les procédures de réponse en cas de compte compromis.
Que faire si vous avez cliqué ou payé : les 7 étapes
- Fermez la page sans rien saisir de plus, et ne rappelez pas le numéro,
- Faites immédiatement opposition à la carte bancaire si vous avez saisi ses numéros, même pour un montant minime,
- Surveillez vos relevés bancaires et contestez toute opération inconnue auprès de votre banque,
- Changez les mots de passe du compte concerné et de ceux réutilisés ailleurs, puis activez la double authentification,
- Prévenez votre responsable informatique ou votre prestataire pour contrôler le poste et le téléphone,
- Signalez le SMS au 33700 et décrivez la situation sur Cybermalveillance.gouv.fr pour obtenir une assistance,
- Déposez plainte si vous avez subi un préjudice financier, et consultez la CNIL si des données personnelles de clients ou de salariés sont exposées, car une violation de données doit parfois être notifiée dans les 72 heures.
Pour structurer votre démarche de protection sur la durée, notre guide protéger sa PME des cyberattaques en 30 jours propose un plan d’action pragmatique.
Résumé : les points clés à retenir
- L’arnaque associe un vocal de faux livreur, une photo de colis et un lien de reprogrammation,
- Le domaine du lien, vérifié avec Whois, a été créé quelques jours avant la campagne,
- Aucun transporteur légitime ne demande de paiement ou de coordonnées bancaires par SMS,
- Les PME sont concernées par leurs numéros professionnels, leurs colis et leurs cartes d’entreprise,
- Le Black Friday (27 novembre 2026) et les fêtes de fin d’année multiplient les arnaques,
- Le bon réflexe consiste à vérifier le colis depuis le site officiel, jamais depuis le lien reçu,
- En cas de clic ou de paiement, agissez vite : opposition, mots de passe, signalement au 33700.
Conclusion : anticipez avant le pic de fin d’année
Le SMS du faux livreur est simple, et c’est ce qui le rend efficace. Il joue sur un geste du quotidien et sur la fatigue de fin d’année. La meilleure parade reste collective : une règle claire, des équipes formées et des protections techniques qui bloquent les domaines frauduleux.
Avant le Black Friday, faites le point sur votre exposition. Notre outil Mon Score Cyber vous donne une première évaluation en quelques minutes. Pour aller plus loin, contactez nos experts en cybersécurité : ils vous accompagnent pour protéger vos équipes, vos mobiles et votre messagerie.